Configurazione e analisi delle politiche di sicurezza SAP (SECPOL)
Da EHP 6 le regole per le password si possono inasprire per gruppo di utenti tramite politiche di sicurezza. Chi verifica solo i parametri di profilo le trascura. Ecco come si configurano e si analizzano.
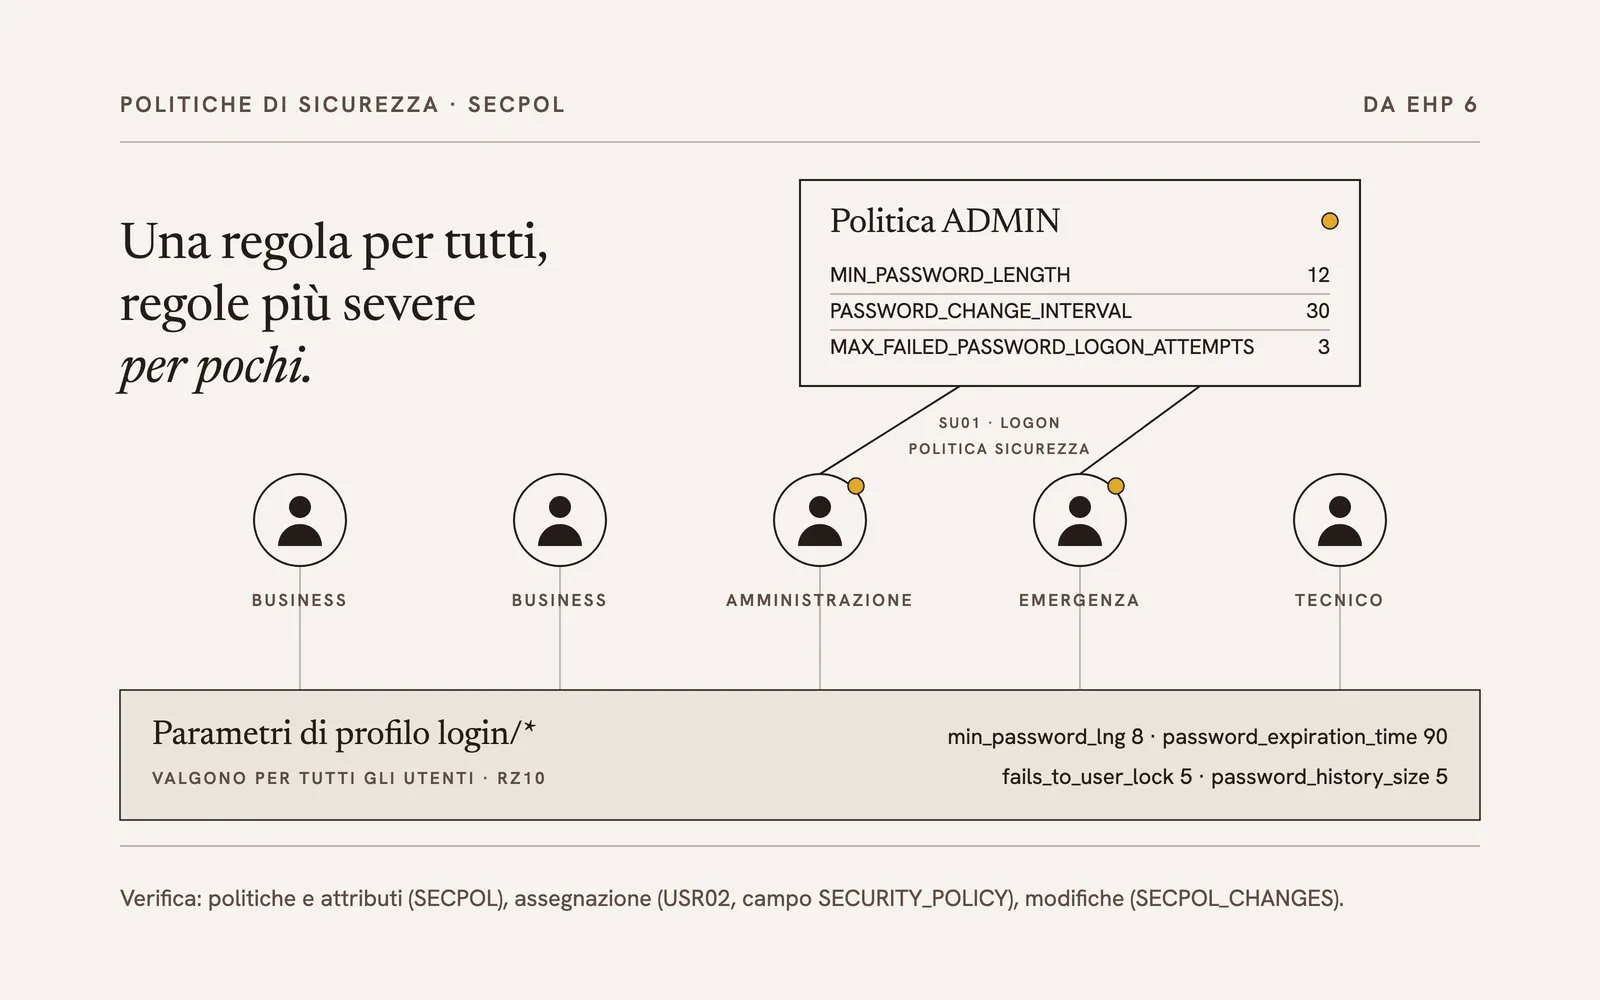
Le regole per le password in SAP sono state a lungo una questione di parametri di profilo: una regola, un sistema, tutti gli utenti. Da EHP 6 esistono le politiche di sicurezza (security policies), con cui i requisiti si possono differenziare per gruppo di utenti. Per l’esercizio è un vantaggio e per l’audit un punto in più da leggere.
Situazione di partenza: una regola per tutti
I requisiti per le password di un sistema SAP si trovano nei parametri di profilo con il prefisso login/, gestiti per esempio nella transazione RZ10: login/min_password_lng per la lunghezza minima, login/password_expiration_time per la validità in giorni, login/fails_to_user_lock per il numero di tentativi falliti fino al blocco, oltre alle regole per cifre, lettere, caratteri speciali e la cronologia delle password.
Questi parametri valgono per l’intero sistema e indipendentemente dalle autorizzazioni di un utente. Gli ID privilegiati, per esempio per l’amministrazione del sistema o per gli interventi di utenti di emergenza, non possono essere protetti in modo specifico con essi. Una validità delle password di 30 giorni invece di 90 per gli amministratori non è rappresentabile con i soli parametri di profilo.
Politiche di sicurezza da EHP 6
Con EHP 6 sono arrivate le politiche di sicurezza. Si creano nella transazione SECPOL, oppure nella guida all’implementazione sotto SAP NetWeaver › Application Server › Utenti e autorizzazioni › Politiche di sicurezza. Una politica riceve un nome e una descrizione; i requisiti veri e propri vi si trovano come attributi, raggiungibili con un doppio clic su «Attributi».
Gli attributi hanno nomi diversi dai parametri di profilo, ma seguono la stessa logica. Le coppie più importanti:
| Attributo della politica | Parametro di profilo |
|---|---|
MIN_PASSWORD_LENGTH |
login/min_password_lng |
PASSWORD_CHANGE_INTERVAL |
login/password_expiration_time |
MAX_FAILED_PASSWORD_LOGON_ATTEMPTS |
login/fails_to_user_lock |
PASSWORD_LOCK_EXPIRATION |
login/failed_user_auto_unlock |
MIN_PASSWORD_DIGITS, MIN_PASSWORD_LETTERS, MIN_PASSWORD_SPECIALS |
login/min_password_digits, login/min_password_letters, login/min_password_specials |
PASSWORD_HISTORY_SIZE |
login/password_history_size |
La corrispondenza completa si trova nella guida SAP sulle politiche di sicurezza.
Una politica si assegna per utente nella transazione SU01, scheda «Dati di logon», campo «Politica di sicurezza». Le politiche agiscono in aggiunta: i parametri di profilo continuano a valere per tutti gli utenti, gli attributi della politica solo per gli utenti a cui è assegnata. Una politica può impostare valori più severi, per esempio per gli amministratori, ma anche regole diverse per gli ID tecnici.
Due indicazioni dalla pratica:
- Impostare esplicitamente ogni attributo rilevante. Non faccia affidamento sul fatto che un attributo non gestito nella politica ricada sul parametro di profilo. Il pulsante «Effettivo» in SECPOL mostra quali valori valgono effettivamente per la politica.
- Documentare le politiche. Chi riceve quale politica e perché fa parte del concetto autorizzativo; altrimenti, accanto ai ruoli, nasce un secondo insieme di regole non documentato.
Conseguenze per l’audit
Una verifica delle regole per le password che si limiti ai parametri di profilo, per esempio tramite il report standard RSPARAM, fornisce da EHP 6 un quadro incompleto. Tramite una politica, gli utenti possono essere protetti in modo più severo o più debole di quanto i parametri lascino supporre. Senza uno strumento di audit si consiglia questo procedimento:
- Leggere politiche e attributi: verificare in SECPOL o nella guida all’implementazione quali politiche di sicurezza esistono e quali attributi sono impostati con quali valori. I dati si trovano nelle tabelle SEC_POLICY_CUST e SEC_POLICY_ATTR.
- Verificare l’assegnazione: nella tabella USR02 il campo SECURITY_POLICY mostra a quali utenti è assegnata una politica. Interessano soprattutto gli ID per i quali ci si aspetta una politica più severa e quelli che, a sorpresa, ne hanno una più debole.
- Ricostruire le modifiche: la transazione SECPOL_CHANGES mostra quando le politiche sono state create o modificate. Gli auditor fanno attenzione se una politica è nata poco prima dell’audit.
Valutazione
Le politiche di sicurezza risolvono un vecchio problema: gli ID privilegiati possono finalmente essere trattati in modo più severo del resto, senza impostare l’intero sistema sulla regola più rigida. Per l’audit questo significa che alla domanda «quali regole per le password sono in vigore?» non si risponde più con uno sguardo a RZ10. Da EHP 6 ha tre parti: parametri, politiche e la loro assegnazione agli utenti.
Una versione più dettagliata di questo articolo, in tedesco e con immagini, è stata pubblicata sul blog di esperti rz10.de: SAP-Passwortregeln: Profilparameter und Security Policies via SECPOL.