Einrichtung und Auswertung der SAP-Security-Policies (SECPOL)
Seit EHP 6 lassen sich Passwortregeln je Benutzergruppe über Sicherheitsrichtlinien verschärfen. Wer nur die Profilparameter prüft, übersieht sie. So werden Security Policies eingerichtet und ausgewertet.
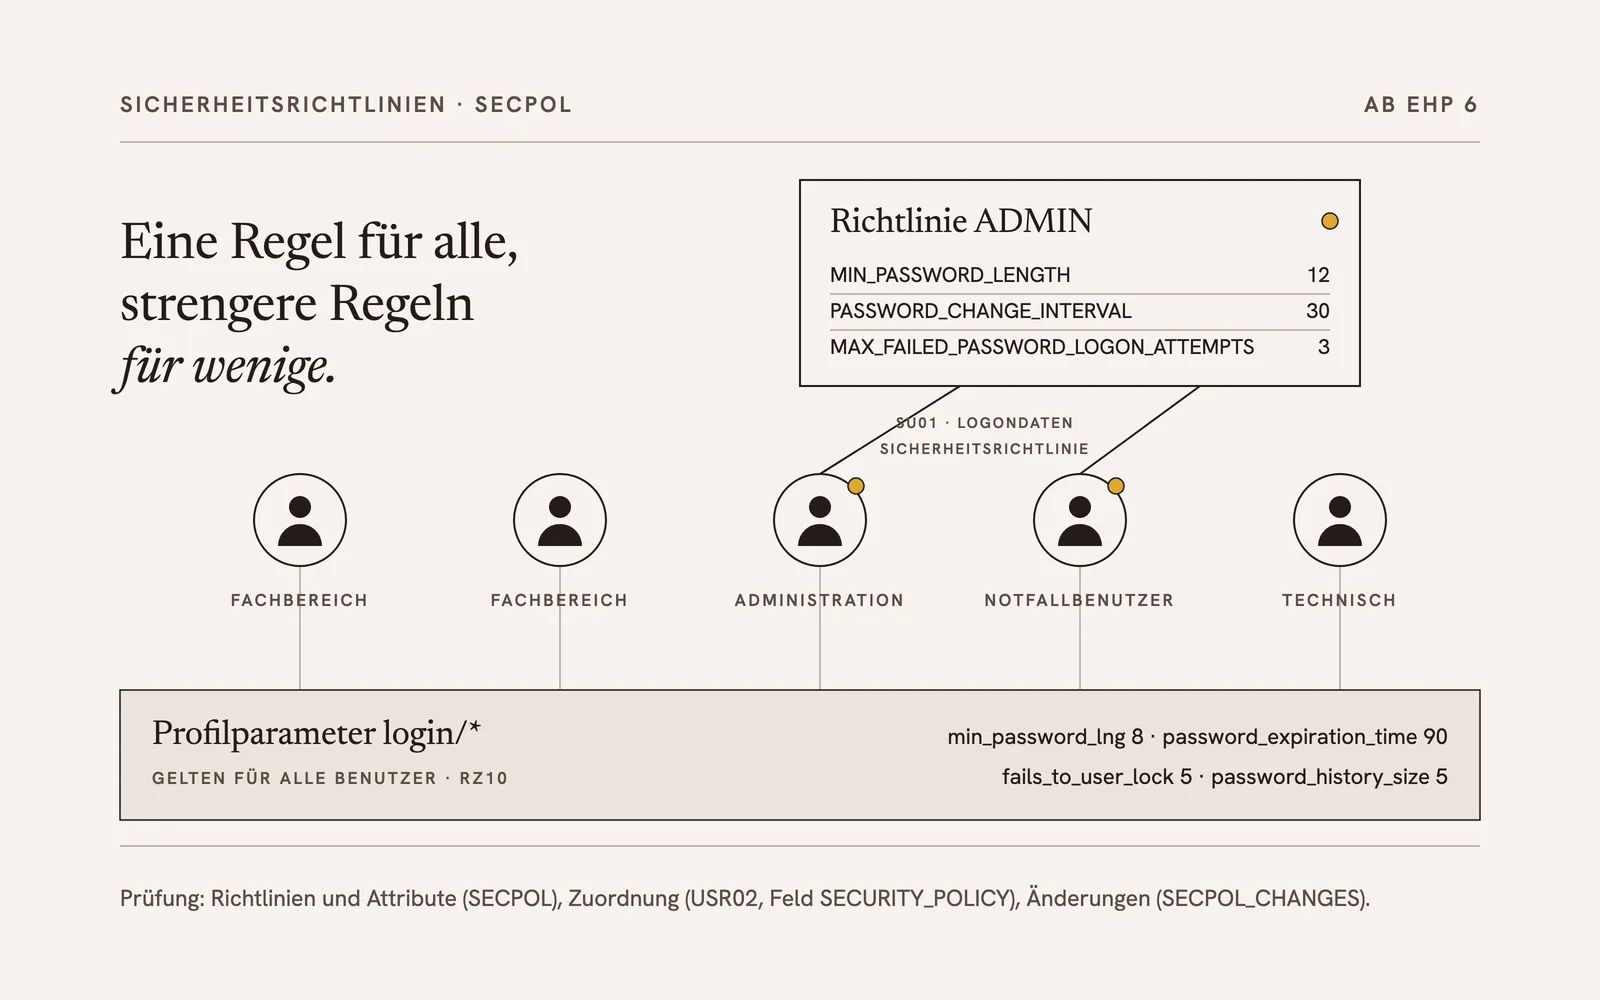
Passwortregeln in SAP waren lange eine Sache der Profilparameter: eine Regel, ein System, alle Benutzer. Seit EHP 6 gibt es Sicherheitsrichtlinien (Security Policies), mit denen sich die Vorgaben je Benutzerkreis ausdifferenzieren lassen. Das ist für den Betrieb ein Gewinn und für die Prüfung eine zusätzliche Stelle, die gelesen werden muss.
Ausgangslage: eine Regel für alle
Die Passwortvorgaben eines SAP-Systems stehen in den Profilparametern mit dem Präfix login/, gepflegt zum Beispiel in der Transaktion RZ10: login/min_password_lng für die Mindestlänge, login/password_expiration_time für die Gültigkeit in Tagen, login/fails_to_user_lock für die Zahl der Fehlversuche bis zur Sperre, dazu die Regeln für Ziffern, Buchstaben, Sonderzeichen und die Passworthistorie.
Diese Parameter gelten systemweit und unabhängig davon, welche Berechtigungen ein Benutzer hat. Privilegierte Kennungen, etwa für die Systemadministration oder für Notfallbenutzereinsätze, lassen sich damit nicht gesondert absichern. Eine Passwortgültigkeit von 30 statt 90 Tagen für Administratoren ist mit Profilparametern allein nicht abzubilden.
Sicherheitsrichtlinien ab EHP 6
Mit EHP 6 kamen die Sicherheitsrichtlinien. Sie werden in der Transaktion SECPOL angelegt, alternativ im Einführungsleitfaden unter SAP NetWeaver › Application Server › Benutzer und Berechtigungen › Sicherheitsrichtlinien. Eine Richtlinie bekommt einen Namen und eine Beschreibung; die eigentlichen Vorgaben stehen als Attribute darin, erreichbar per Doppelklick auf „Attribute”.
Die Attribute heißen anders als die Profilparameter, folgen aber derselben Logik. Die wichtigsten Paare:
| Attribut der Richtlinie | Profilparameter |
|---|---|
MIN_PASSWORD_LENGTH | login/min_password_lng |
PASSWORD_CHANGE_INTERVAL | login/password_expiration_time |
MAX_FAILED_PASSWORD_LOGON_ATTEMPTS | login/fails_to_user_lock |
PASSWORD_LOCK_EXPIRATION | login/failed_user_auto_unlock |
MIN_PASSWORD_DIGITS, MIN_PASSWORD_LETTERS, MIN_PASSWORD_SPECIALS | login/min_password_digits, login/min_password_letters, login/min_password_specials |
PASSWORD_HISTORY_SIZE | login/password_history_size |
Die vollständige Zuordnung steht in der SAP-Hilfe zu den Sicherheitsrichtlinien.
Zugewiesen wird eine Richtlinie je Benutzer in der Transaktion SU01, Reiter „Logondaten”, Feld „Sicherheitsrichtlinie”. Die Richtlinien wirken zusätzlich: Die Profilparameter gelten weiter für alle Benutzer, die Attribute der Richtlinie nur für die Benutzer, denen sie zugewiesen ist. Eine Richtlinie kann strengere Werte setzen, zum Beispiel für Administratoren, aber auch abweichende Regeln für technische Kennungen.
Zwei Hinweise aus der Praxis:
- Jedes relevante Attribut ausdrücklich setzen. Verlassen Sie sich nicht darauf, dass ein in der Richtlinie nicht gepflegtes Attribut auf den Profilparameter zurückfällt. Der Knopf „Effektiv” in SECPOL zeigt, welche Werte für die Richtlinie tatsächlich gelten.
- Richtlinien dokumentieren. Wer welche Richtlinie bekommt und warum, gehört ins Berechtigungskonzept, sonst entsteht neben den Rollen ein zweites, undokumentiertes Regelwerk.
Auswirkungen auf die Prüfung
Eine Prüfung der Passwortregeln, die sich auf die Profilparameter beschränkt, etwa über den Standardreport RSPARAM, liefert ab EHP 6 ein unvollständiges Bild. Benutzer können über eine Richtlinie strenger oder schwächer geschützt sein, als die Parameter es vermuten lassen. Ohne Prüfwerkzeug empfiehlt sich dieses Vorgehen:
- Richtlinien und Attribute lesen: in SECPOL oder im Einführungsleitfaden nachsehen, welche Sicherheitsrichtlinien existieren und welche Attribute mit welchen Werten gesetzt sind. Die Daten liegen in den Tabellen SEC_POLICY_CUST und SEC_POLICY_ATTR.
- Zuordnung prüfen: in der Tabelle USR02 zeigt das Feld SECURITY_POLICY, welchen Benutzern eine Richtlinie zugewiesen ist. Interessant sind vor allem die Kennungen, bei denen man eine strengere Richtlinie erwartet, und die, die überraschend eine schwächere tragen.
- Änderungen nachvollziehen: die Transaktion SECPOL_CHANGES zeigt, wann Richtlinien angelegt oder geändert wurden. Prüfer achten darauf, ob eine Richtlinie kurz vor der Prüfung entstanden ist.
Einschätzung
Sicherheitsrichtlinien lösen ein altes Problem: Privilegierte Kennungen können endlich strenger behandelt werden als der Rest, ohne das ganze System auf die schärfste Regel zu setzen. Für die Prüfung bedeutet das, die Frage „Welche Passwortregeln gelten?” lässt sich nicht mehr mit einem Blick in RZ10 beantworten. Sie hat seit EHP 6 drei Teile: Parameter, Richtlinien und deren Zuordnung zu den Benutzern.
Eine ausführlichere Fassung dieses Beitrags mit Abbildungen ist auf dem Experten-Blog rz10.de erschienen: SAP-Passwortregeln: Profilparameter und Security Policies via SECPOL.