Configuración y evaluación de las políticas de seguridad de SAP (SECPOL)
Desde EHP 6, las reglas de contraseña pueden endurecerse por grupo de usuarios mediante políticas de seguridad. Quien solo comprueba los parámetros de perfil las pasa por alto. Así se configuran y evalúan.
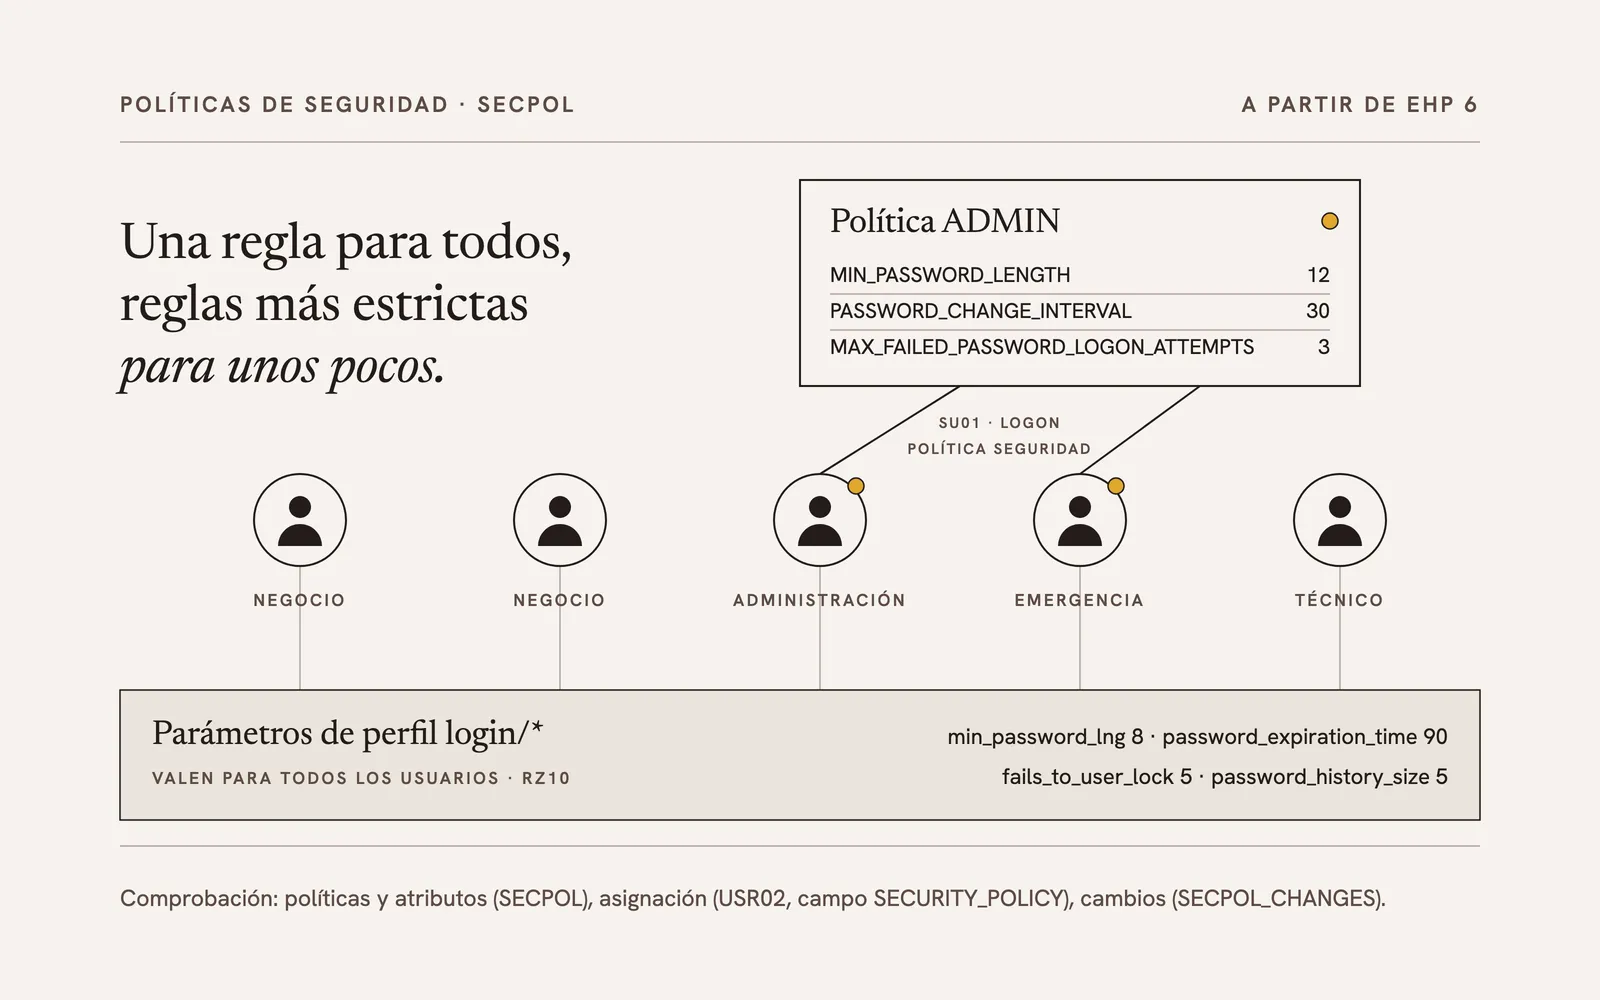
Las reglas de contraseña en SAP fueron durante mucho tiempo cosa de los parámetros de perfil: una regla, un sistema, todos los usuarios. Desde EHP 6 existen políticas de seguridad (security policies) con las que los requisitos pueden diferenciarse por grupo de usuarios. Para la operación es una ganancia y para la auditoría, un sitio más que hay que leer.
Situación de partida: una regla para todos
Los requisitos de contraseña de un sistema SAP están en los parámetros de perfil con el prefijo login/, mantenidos por ejemplo en la transacción RZ10: login/min_password_lng para la longitud mínima, login/password_expiration_time para la validez en días, login/fails_to_user_lock para el número de intentos fallidos hasta el bloqueo, además de las reglas sobre cifras, letras, caracteres especiales y el historial de contraseñas.
Estos parámetros se aplican a todo el sistema e independientemente de las autorizaciones de un usuario. Los identificadores privilegiados, por ejemplo para la administración del sistema o para intervenciones de usuarios de emergencia, no pueden protegerse de forma especial con ellos. Una validez de contraseña de 30 días en lugar de 90 para los administradores no puede representarse solo con parámetros de perfil.
Políticas de seguridad a partir de EHP 6
Con EHP 6 llegaron las políticas de seguridad. Se crean en la transacción SECPOL, o bien en la guía de implementación bajo SAP NetWeaver › Application Server › Usuarios y autorizaciones › Políticas de seguridad. Una política recibe un nombre y una descripción; los requisitos propiamente dichos figuran en ella como atributos, accesibles con doble clic en «Atributos».
Los atributos se llaman de otra forma que los parámetros de perfil, pero siguen la misma lógica. Los pares más importantes:
| Atributo de la política | Parámetro de perfil |
|---|---|
MIN_PASSWORD_LENGTH | login/min_password_lng |
PASSWORD_CHANGE_INTERVAL | login/password_expiration_time |
MAX_FAILED_PASSWORD_LOGON_ATTEMPTS | login/fails_to_user_lock |
PASSWORD_LOCK_EXPIRATION | login/failed_user_auto_unlock |
MIN_PASSWORD_DIGITS, MIN_PASSWORD_LETTERS, MIN_PASSWORD_SPECIALS | login/min_password_digits, login/min_password_letters, login/min_password_specials |
PASSWORD_HISTORY_SIZE | login/password_history_size |
La correspondencia completa está en la ayuda de SAP sobre las políticas de seguridad.
Una política se asigna por usuario en la transacción SU01, pestaña «Datos de logon», campo «Política de seguridad». Las políticas actúan de forma adicional: los parámetros de perfil siguen aplicándose a todos los usuarios, los atributos de la política solo a los usuarios a los que está asignada. Una política puede fijar valores más estrictos, por ejemplo para administradores, pero también reglas distintas para identificadores técnicos.
Dos indicaciones desde la práctica:
- Definir expresamente cada atributo relevante. No confíe en que un atributo no mantenido en la política recurra al parámetro de perfil. El botón «Efectivo» en SECPOL muestra qué valores se aplican realmente para la política.
- Documentar las políticas. Quién recibe qué política y por qué forma parte del concepto de autorizaciones; de lo contrario surge, junto a los roles, un segundo conjunto de reglas sin documentar.
Consecuencias para la auditoría
Una comprobación de las reglas de contraseña que se limite a los parámetros de perfil, por ejemplo mediante el informe estándar RSPARAM, ofrece a partir de EHP 6 una imagen incompleta. Los usuarios pueden estar protegidos de forma más estricta o más débil mediante una política de lo que los parámetros hacen suponer. Sin herramienta de auditoría se recomienda este procedimiento:
- Leer políticas y atributos: consultar en SECPOL o en la guía de implementación qué políticas de seguridad existen y qué atributos están definidos con qué valores. Los datos están en las tablas SEC_POLICY_CUST y SEC_POLICY_ATTR.
- Comprobar la asignación: en la tabla USR02, el campo SECURITY_POLICY muestra a qué usuarios se ha asignado una política. Interesan sobre todo los identificadores en los que se espera una política más estricta y los que, sorprendentemente, llevan una más débil.
- Rastrear los cambios: la transacción SECPOL_CHANGES muestra cuándo se crearon o modificaron políticas. Los auditores se fijan en si una política surgió poco antes de la auditoría.
Valoración
Las políticas de seguridad resuelven un viejo problema: los identificadores privilegiados pueden tratarse por fin con más rigor que el resto, sin ajustar todo el sistema a la regla más estricta. Para la auditoría significa que la pregunta «¿qué reglas de contraseña se aplican?» ya no se responde con un vistazo a RZ10. Desde EHP 6 tiene tres partes: parámetros, políticas y su asignación a los usuarios.
Una versión más detallada de este artículo, en alemán y con capturas de pantalla, se publicó en el blog de expertos rz10.de: SAP-Passwortregeln: Profilparameter und Security Policies via SECPOL.