Freigaben von SAP-Notfallbenutzereinsätzen: ex ante oder ex post?
Muss jeder Notfallbenutzereinsatz vorab freigegeben werden, oder reicht ein verpflichtender Review danach? Beide Wege haben gute Gründe. Warum wir uns für den Review nach dem Einsatz entschieden haben.
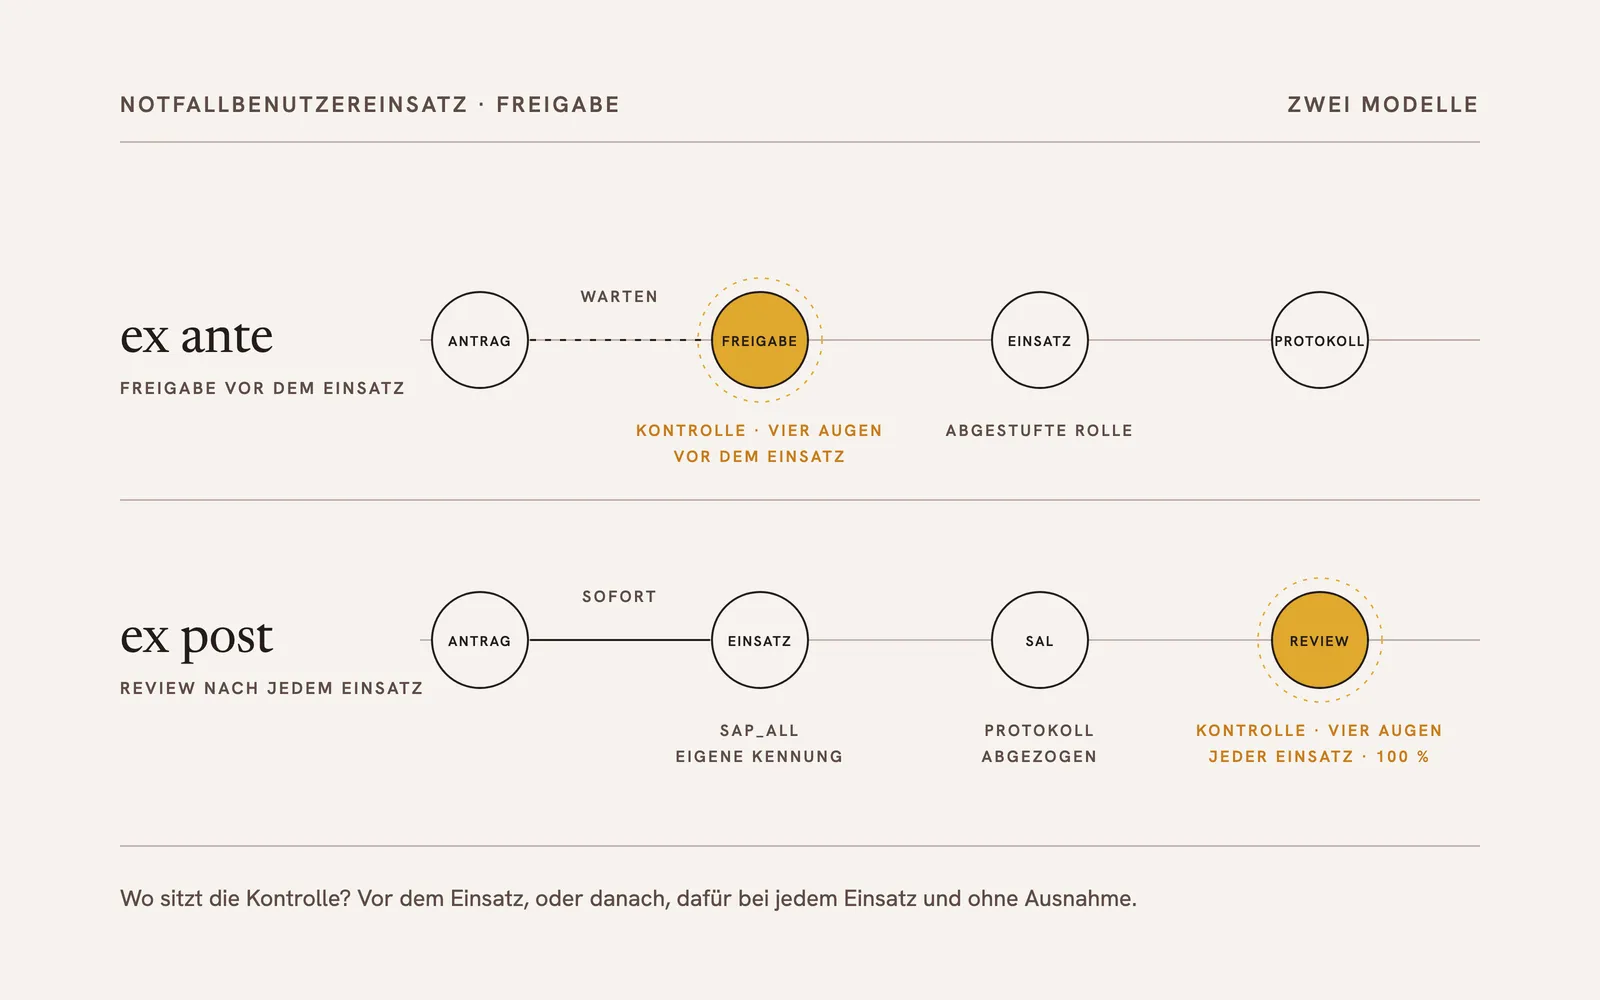
Der Umgang mit Super Usern, den Notfallbenutzern in SAP, ist ein Dauerthema in der Jahresabschlussprüfung. Ein Notfallbenutzerkonzept muss deshalb zwei Fragen beantworten: Was ist überhaupt ein Notfall? Und wer gibt den Einsatz wann frei, vorher oder nachher? Zur zweiten Frage gibt es zwei Schulen.
Erst den Notfall definieren
Die erste Frage bei der Erarbeitung eines Notfallbenutzerkonzepts ist die Definition des Notfalls selbst. Für uns ist ein Notfall durch zwei Kriterien gekennzeichnet:
- Zeitkritische Geschäftsprozesse können nicht ausgeführt werden. Die Betonung liegt auf „zeitkritisch”. Alles, was warten kann, gehört in den Standardprozess mit Änderungsantrag und Transport, nicht in einen Notfallbenutzereinsatz.
- Administratoren oder Entwickler brauchen direkten Zugang zu den Tabellen des Produktivsystems, unter Umgehung des Transportwesens.
Ist der Notfall definiert und die Definition dokumentiert, stellt sich die Frage nach dem Freigabeprozess.
Zwei Freigabemodelle
Ex ante: Freigabe vor dem Einsatz
Beim ersten Ansatz muss jeder Notfallbenutzereinsatz vorab von einem Genehmiger freigegeben werden, unter Einhaltung der Funktionstrennung. Oft wird dieser Ansatz mit abgestuften Berechtigungen für Notfallbenutzer kombiniert, und dafür gibt es gute Gründe. Beispielsweise erhält der erste Einsatz eine Notfallbenutzerrolle, in der das Berechtigungsobjekt S_DEVELOP nur Anzeigerechte enthält, um den Fehler einzugrenzen und, wenn möglich, schon zu beheben.
Die Argumentation: Ein Entwickler könnte mit „Debugging & Replace” alle Kontrollmechanismen des Systems umgehen. Ein Protokoll nutzt dann wenig, wenn der Schaden bis zum Review längst eingetreten ist.
Ex post: sofortiger Zugriff, verpflichtender Review
Wir vertreten den anderen Ansatz und haben ihn in unserer Notfallbenutzer-Suite ISPICIO_E umgesetzt. Wie eingangs beschrieben, plädieren wir für eine sehr restriktive Handhabung: Notfallbenutzereinsätze nur im echten Notfall. Wenn aber zeitkritische Geschäftsprozesse die Unternehmensziele gefährden, sollte keine Zeit damit verloren gehen, erst eine Freigabe einzuholen.
Deshalb erhält ein berechtigter Mitarbeiter in diesem Modell sofort umfassenden Zugriff auf das Produktivsystem (SAP_ALL). ISPICIO_E legt für jeden Einsatz eine einmalige Benutzerkennung im System an und verknüpft sie mit dem Security Audit Log. Nach Abschluss des Einsatzes wird die Kennung wieder gelöscht und die zugehörigen SAL-Einträge werden abgezogen.
Wie die Integrität gesichert bleibt
Dass der Zugriff sofort und umfassend ist, heißt nicht, dass er unkontrolliert ist. Die Kontrolle sitzt an anderer Stelle:
- Im Normalbetrieb existiert kein Notfallbenutzer im Produktivsystem. Es gibt keine Kennung, die unbemerkt eingesetzt werden könnte.
- Jeder Einsatz wird zu 100 Prozent geprüft. Nach jedem Einsatz wird der betreffende Ausschnitt des Security Audit Log automatisch einem Reviewer vorgelegt, per E-Mail-Benachrichtigung und unter Einhaltung der Funktionstrennung. Der Reviewer muss die SAL-Einträge durchsehen und das Ticket schließen: freigeben oder ablehnen.
- Die ganze Kette ist auswertbar. Antrag, Begründung, Protokoll, Reviewer, Zeitpunkt und Ergebnis liegen in einer durchsuchbaren Datenbank und auf einem Dashboard: Wer hat beantragt? Was war die Begründung? Was wurde gemacht? Wer hat wann geprüft, mit welchem Ergebnis?
Was die Revision davon hat
Dieses Setup kommt besonders bei der Revision gut an, intern wie extern. Sie kann gezielt Stichproben ziehen und bei den abgelehnten Einsätzen nachfragen, welche Heilungsmaßnahmen ergriffen wurden. Die Antwort auf „ex ante oder ex post?” lautet für uns deshalb: ex post, dafür bei jedem Einsatz und ohne Ausnahme.
Mehr zum Modell und zur Umsetzung: ISPICIO_E: Notfallzugriff auf SAP-Systeme.