SAP-Notfallbenutzerkonzepte: Soll man SAP_ALL vergeben?
Differenzierte Notfallrollen oder schlicht SAP_ALL? Wir halten die Abstufung für den falschen Ort der Kontrolle. Entscheidend ist, dass Notfälle selten bleiben und jeder Einsatz lückenlos geprüft wird.
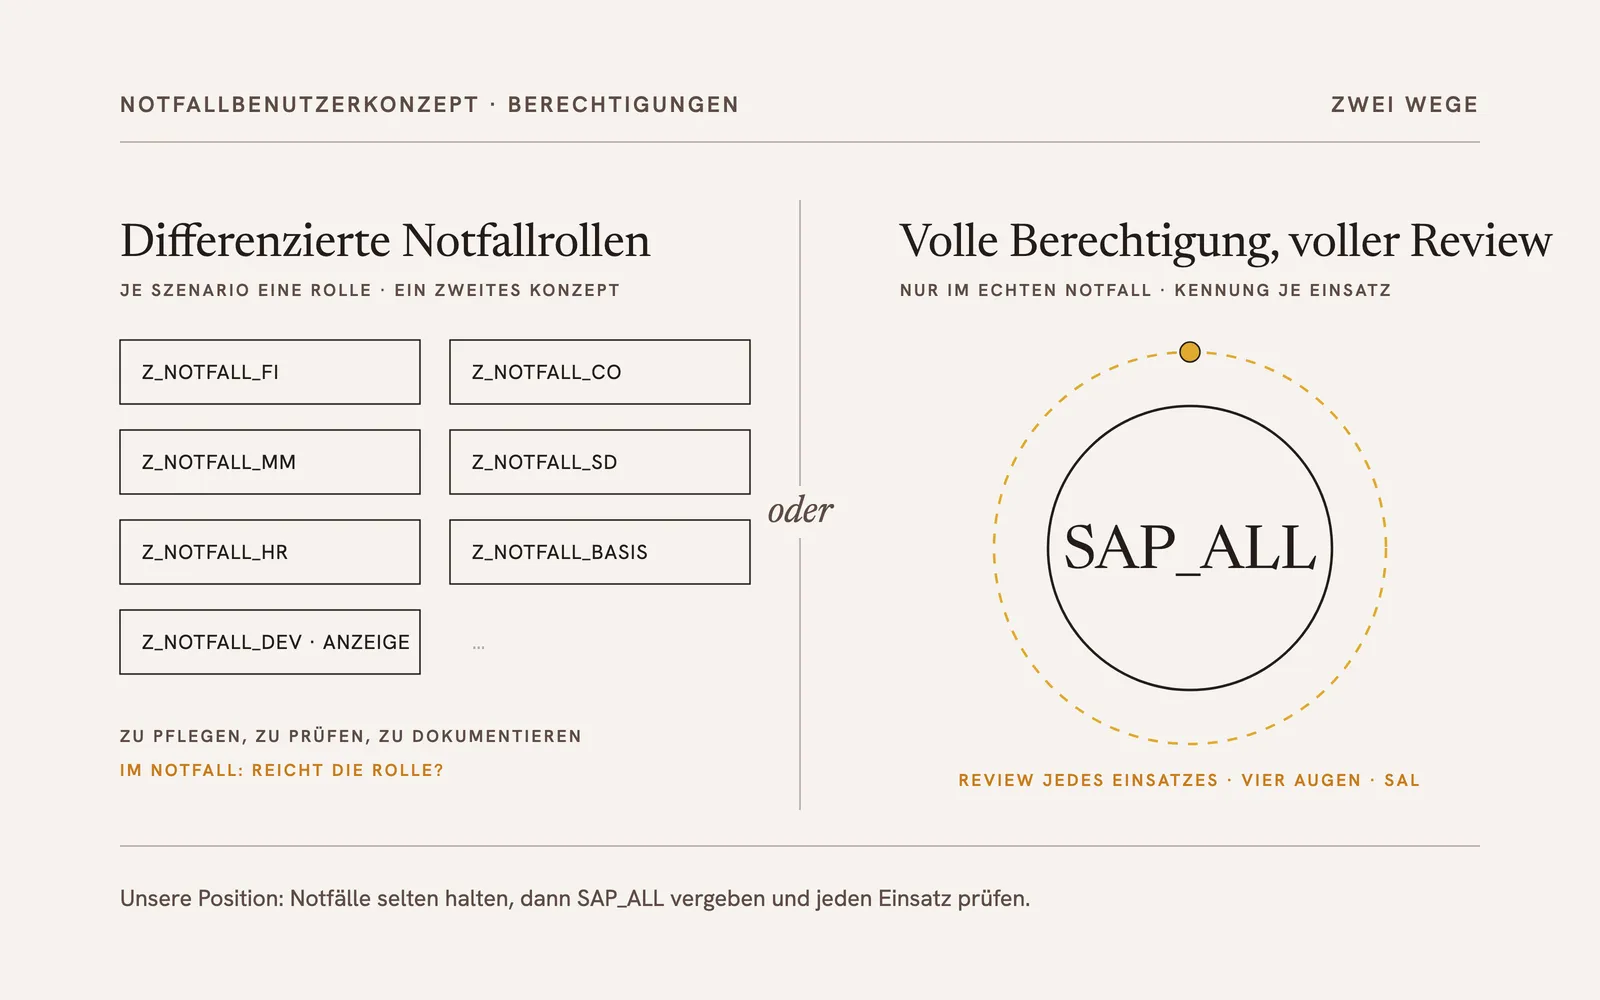
Dieser Beitrag behandelt die Berechtigungsausgestaltung innerhalb von SAP-Notfallbenutzerkonzepten. Konkret: Soll man das Profil SAP_ALL vergeben, oder sind differenzierte Notfallbenutzerrollen der bessere Weg?
Warum Abschlussprüfer genauer hinsehen
Das Thema Notfallbenutzer ist im Mittelstand angekommen. Abschlussprüfer legen zunehmend Wert auf eine revisionssichere technische Ausgestaltung der Einsätze, vor allem mit Blick auf eine integre und nachvollziehbare Rechnungslegung. Der Grund liegt auf der Hand: Direkte Eingriffe in das Produktivsystem mit weitreichenden Berechtigungen verstoßen gegen die Funktionstrennung zwischen IT und Geschäftsprozess und gegen das Prinzip der minimalen Berechtigungsvergabe (Need-to-know), auch wenn es nur für kurze Zeit ist.
Was zu einem Notfallbenutzerkonzept gehört
Für Maxim Chuprunov beginnt ein compliance-konformer Umgang mit Notfallbenutzern bei einem dokumentierten und gelebten Konzept. Dazu gehören nach seiner Darstellung:
- ein eingeschränkter Zugriff auf die Zugangsdaten, kein geteilter Zugang (Shared Access),
- vorab definierte Voraussetzungen für einen Einsatz,
- ein Genehmigungs- und Benachrichtigungsprozess,
- eine lückenlose Protokollierung der Einsätze und
- eine regelmäßige Auswertung der Protokolle. [1]
Soweit herrscht Einigkeit. Die Wege trennen sich bei der Frage, welche Berechtigungen der Notfallbenutzer bekommt.
Differenzierte Rollen: der naheliegende Wunsch
Chuprunov hält eine technische Einschränkung der Notfallbenutzerberechtigungen auf verschiedene Einsatzszenarien und Benutzerkreise für wünschenswert. Diesen Wunsch hören wir auch von unseren Kunden immer wieder: eine Rolle für die Finanzbuchhaltung, eine für die Logistik, eine für die Basis, eine für Entwickler mit Anzeigerechten.
Der Gedanke ist nachvollziehbar. Er hat aber einen Preis: Neben dem eigentlichen Berechtigungskonzept entsteht ein zweites, das gepflegt, geprüft und dokumentiert werden muss, und das im Notfall selbst zur Hürde werden kann, wenn die zugeschnittene Rolle gerade nicht reicht.
Unsere Position: wenige Notfälle, volle Berechtigung, voller Review
Wir vertreten den Standpunkt, dass sich Notfallbenutzereinsätze auf wirkliche Notfälle beschränken sollten. Eine hohe Zahl von Einsätzen deutet nach unserer Erfahrung auf Mängel in den zugrunde liegenden Prozessen und Systemintegrationen hin, und die sollten zeitnah und mit Priorität behoben werden, statt die Notfallbenutzer bequemer zu machen.
Bleibt die Zahl der Notfälle gering, sehen wir keinen Bedarf für abgestufte Notfallbenutzerberechtigungen. Wir sehen eher die Gefahr, dass sich auf diesem Weg ein Schatten-Berechtigungskonzept etabliert. Unsere Lösung ISPICIO_E vergibt deshalb schlicht SAP_ALL.
Die Integrität der Daten und die Nachvollziehbarkeit der Einsätze stellt sie an anderer Stelle sicher: durch einen verpflichtenden Review aller Aktivitäten im Security Audit Log. Direkt nach jedem Einsatz wird das individuelle Protokoll einem Reviewer zur Kommentierung und Entscheidung zugewiesen, freigeben oder ablehnen. Alle Einsätze liegen damit zusammen mit der Begründung (zum Beispiel dem Verweis auf ein Ticket), der Protokolldatei und dem Review-Ergebnis in einer Datenbank, die sich im Audit bequem auswerten lässt.
Fazit
Die Frage „SAP_ALL oder nicht?” ist aus unserer Sicht die falsche Frage. Entscheidend ist, wie selten der Notfallbenutzer gebraucht wird und wie vollständig jeder Einsatz geprüft wird. Wer beides im Griff hat, kann im Notfall die volle Berechtigung geben, und der Prüfer bekommt, was er sehen will: jeden Einsatz, jede Begründung, jedes Ergebnis.
[1] Vgl. Chuprunov, Maxim: Handbuch SAP-Revision. Internes Kontrollsystem und GRC. Rheinwerk, Bonn 2012, S. 242 f.