Aprobación de intervenciones de usuarios de emergencia SAP: ¿ex ante o ex post?
¿Debe aprobarse cada intervención de emergencia por adelantado, o basta una revisión obligatoria después? Ambas vías tienen buenas razones. Por qué nos decidimos por la revisión tras la intervención.
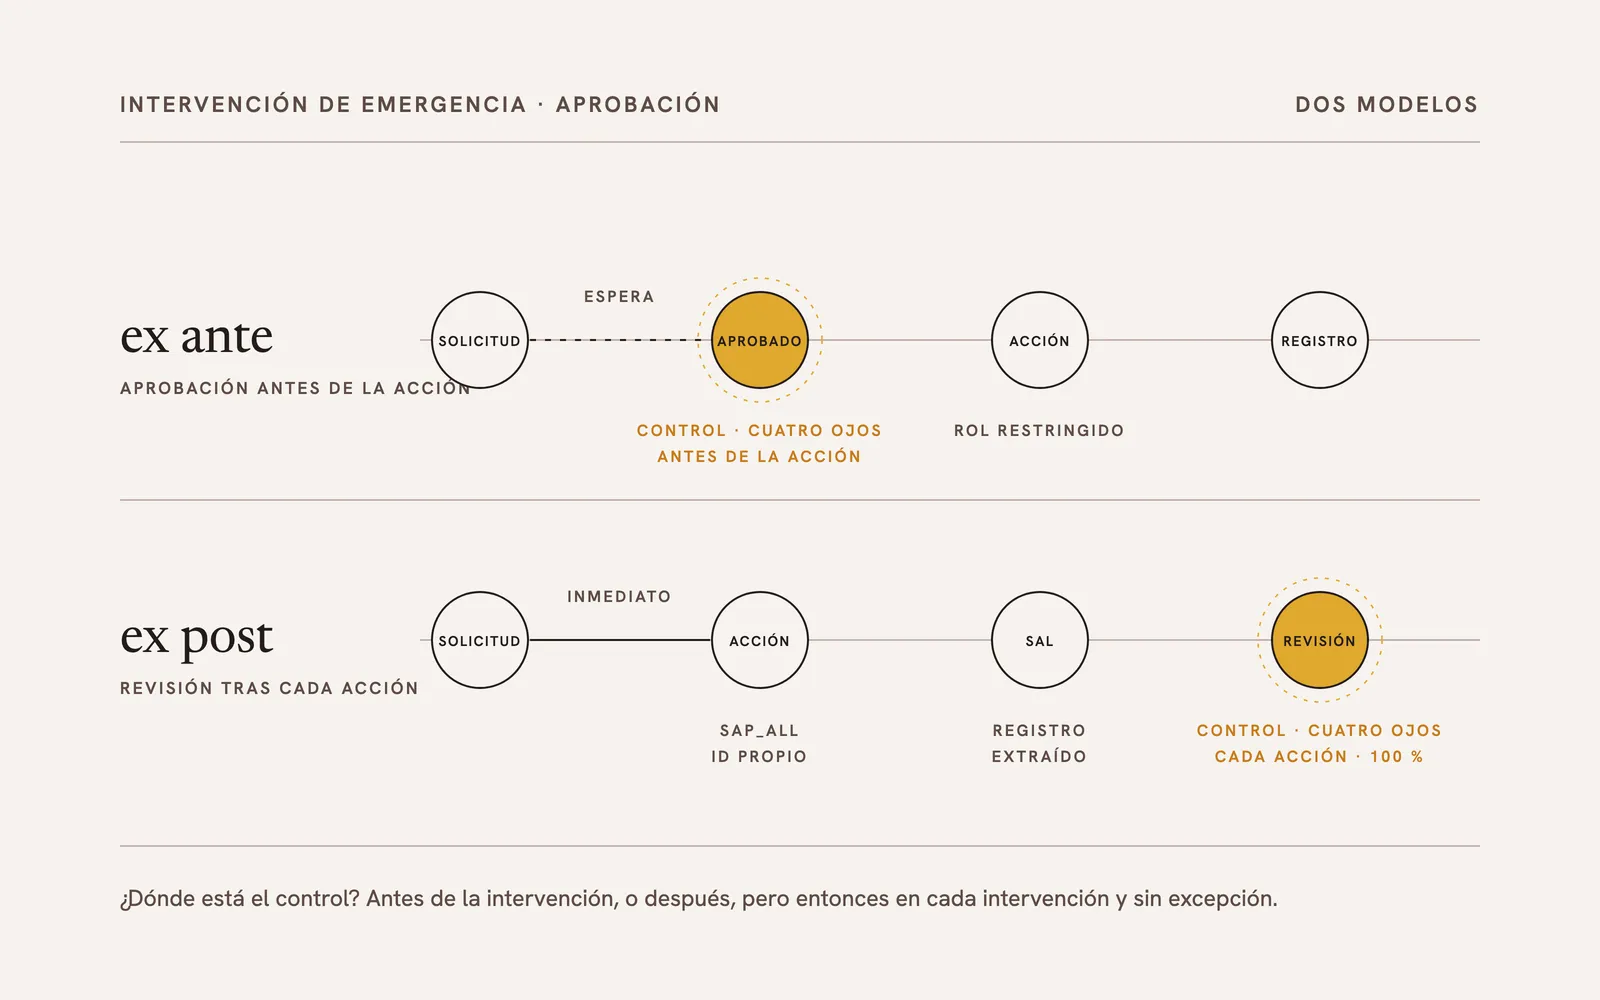
El manejo de los super users, los usuarios de emergencia en SAP, es un tema recurrente en la auditoría de cuentas anuales. Un concepto de usuarios de emergencia debe responder, por tanto, a dos preguntas: ¿qué es una emergencia? Y ¿quién aprueba la intervención y cuándo, antes o después? Sobre la segunda pregunta hay dos escuelas.
Definir primero la emergencia
La primera pregunta al elaborar un concepto de usuarios de emergencia es la definición de la emergencia misma. Para nosotros, una emergencia se caracteriza por dos criterios:
- No pueden ejecutarse procesos de negocio críticos en el tiempo. El énfasis está en «críticos en el tiempo». Todo lo que puede esperar pertenece al proceso estándar con solicitud de cambio y transporte, no a una intervención de usuario de emergencia.
- Administradores o desarrolladores necesitan acceso directo a las tablas del sistema productivo, eludiendo el sistema de transportes.
Definida la emergencia y documentada la definición, se plantea la cuestión del proceso de aprobación.
Dos modelos de aprobación
Ex ante: aprobación antes de la intervención
En el primer enfoque, cada intervención de usuario de emergencia debe ser aprobada previamente por un aprobador, respetando la segregación de funciones. A menudo este enfoque se combina con autorizaciones escalonadas para usuarios de emergencia, y hay buenas razones para ello. Por ejemplo, la primera intervención recibe un rol de usuario de emergencia en el que el objeto de autorización S_DEVELOP solo contiene derechos de visualización, para acotar el error y, si es posible, corregirlo ya.
El argumento: un desarrollador podría eludir todos los mecanismos de control del sistema con «Debugging & Replace». Un registro sirve entonces de poco si el daño ya se ha producido mucho antes de la revisión.
Ex post: acceso inmediato, revisión obligatoria
Nosotros defendemos el otro enfoque y lo hemos implementado en nuestra suite de usuario de emergencia ISPICIO_E. Como se describe al principio, abogamos por un manejo muy restrictivo: intervenciones de usuario de emergencia solo en una emergencia real. Pero cuando procesos de negocio críticos en el tiempo ponen en peligro los objetivos de la empresa, no debería perderse tiempo en obtener primero una aprobación.
Por eso, en este modelo, un empleado autorizado recibe de inmediato acceso completo al sistema productivo (SAP_ALL). ISPICIO_E crea para cada intervención un identificador de usuario de un solo uso en el sistema y lo vincula con el Security Audit Log. Al terminar la intervención, el identificador se borra y se extraen las entradas SAL correspondientes.
Cómo se mantiene la integridad
Que el acceso sea inmediato y completo no significa que esté sin control. El control está en otro lugar:
- En operación normal no existe ningún usuario de emergencia en el sistema productivo. No hay ningún identificador que pueda usarse inadvertidamente.
- Cada intervención se revisa al 100 por ciento. Tras cada intervención, el fragmento correspondiente del Security Audit Log se presenta automáticamente a un revisor, mediante notificación por correo electrónico y respetando la segregación de funciones. El revisor debe repasar las entradas SAL y cerrar el ticket: aprobar o rechazar.
- Toda la cadena es evaluable. Solicitud, justificación, registro, revisor, fecha y hora y resultado están en una base de datos consultable y en un cuadro de mando: ¿quién lo solicitó? ¿Cuál fue la justificación? ¿Qué se hizo? ¿Quién revisó, cuándo y con qué resultado?
Qué gana la auditoría
Este montaje es especialmente bien recibido por la auditoría, tanto interna como externa. Puede tomar muestras selectivas y, en las intervenciones rechazadas, preguntar qué medidas correctoras se adoptaron. Para nosotros, la respuesta a «¿ex ante o ex post?» es, por tanto: ex post, pero en cada intervención y sin excepción.
Más sobre el modelo y su implementación: ISPICIO_E: acceso de emergencia a sistemas SAP.